"개인정보 유출"…피해보상금 사칭, 왜?
KISA 보호나라, 금융·민간 기업 대상 스미싱·피싱 사칭 사례 경고
KISA 보호나라가 최근 금융권 및 민간기업을 대상으로 다수의 침해사고가 발생했다며, ‘개인정보 유출’, ‘피해보상금 지급’ 등의 키워드가 사칭된 스미싱·피싱 시도가 우려된다고 경고했다.
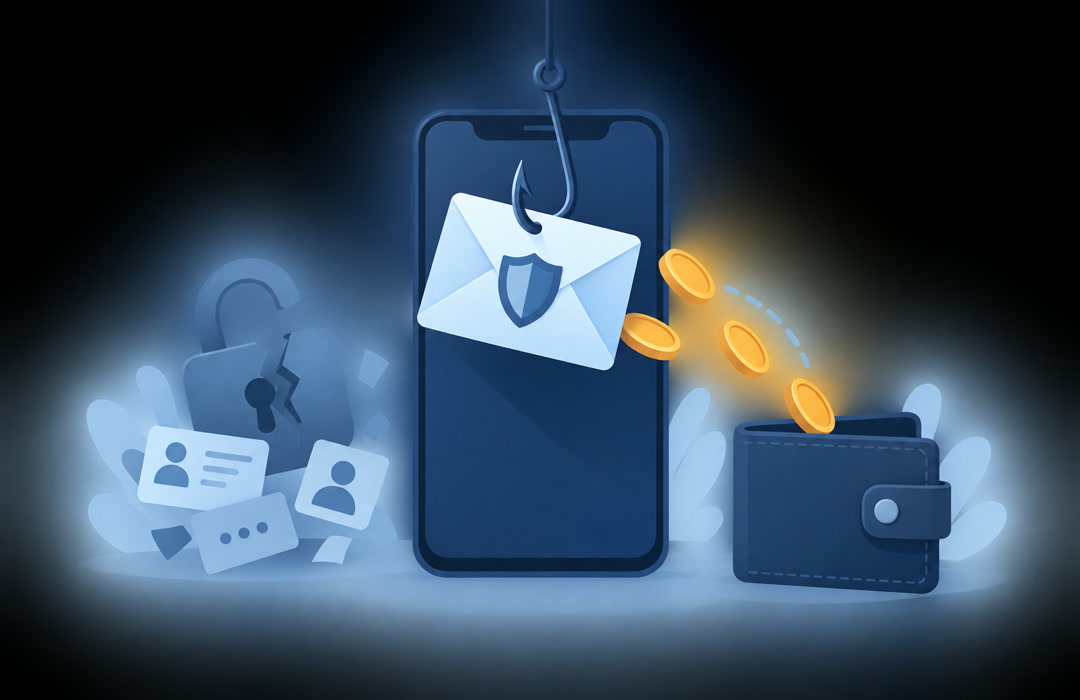
KISA 보호나라가 최근 금융권 및 민간기업을 대상으로 다수의 침해사고가 발생했다며, ‘개인정보 유출’, ‘피해보상금 지급’ 등의 키워드가 사칭된 스미싱·피싱 시도가 우려된다고 경고했다.
스미싱 문자에서는 ‘개인정보 유출’, ‘피해보상금 지급’, ‘유출정보 확인’ 등을 빙자해 악성 URL을 클릭하도록 유도한다. 피싱사이트에서는 동일 키워드로 검색 결과 상단에 노출돼 사용자를 속인다.
보이스피싱에서는 ‘개인정보유출 대상자 통보’, ‘지급 절차 안내’ 등을 가장해 음성통화로 원격제어 앱 설치를 유도한다. KISA는 카카오톡 채널의 ‘스미싱·피싱 확인서비스’를 통해 신고와 악성 여부 판별을 권고한다.
문자 수신 시 출처가 불분명한 사이트 주소는 클릭을 자제하고, 의심되는 주소는 정상 사이트와 비교해 확인하라고 안내했다. 또한 휴대폰 번호·아이디·비밀번호 등 개인정보는 신뢰된 사이트에만 입력하라고 강조했다.
악성 앱에 감염된 경우 금융거래에 필요한 정보가 유출될 수 있어 해당 정보를 폐기하고 재발급받아야 한다. 스마트폰에 설치된 악성 앱이 주소록을 조회해 2차 스미싱을 발송할 수 있으니 주변 지인에게도 알릴 것을 당부했다
출처: KISA 보호나라 https://www.boho.or.kr/kr/bbs/view.do?searchCnd=&bbsId=B0000133&searchWrd=&menuNo=205020&pageIndex=1&categoryCode=&nttId=72211 · 보안뉴스 https://news.google.com/rss/articles/CBMia0FVX3lxTE9hM3ZlM3ZFWmNCcDdfN0RMaVUwS09DcGNCQ0ZxbF9VRXJvODc0Zi10eGVIRFpfMXdCU1VWdHV3dmpqV3lRTVhaNGNPbld5OHpOTDVsOElLQzNval9aRUdqbU1sOEw2WlFMSmFB?oc=5