금융권 해킹 확산…외부 시스템 ‘약한 고리’가 신뢰비용 키웠다
핵심 전산망 밖의 조회·업무 시스템 취약점이 보안 투자와 사고 보고 책임을 다시 묻고 있다
주요 금융회사에서 정보유출 사고가 이어지면서 금융권의 사이버 보안 문제가 개별 회사의 사후 대응을 넘어 업권 전체의 신뢰 비용으로 번지고 있다. 핵심 계정계가 멈추지 않았더라도 고객정보가 빠져나가면 통지와 인증 강화, 시스템 교체, 피해 확인에 비용이 들고 소비자는 거래 안전성 자체를 다시 의심하게 된다.
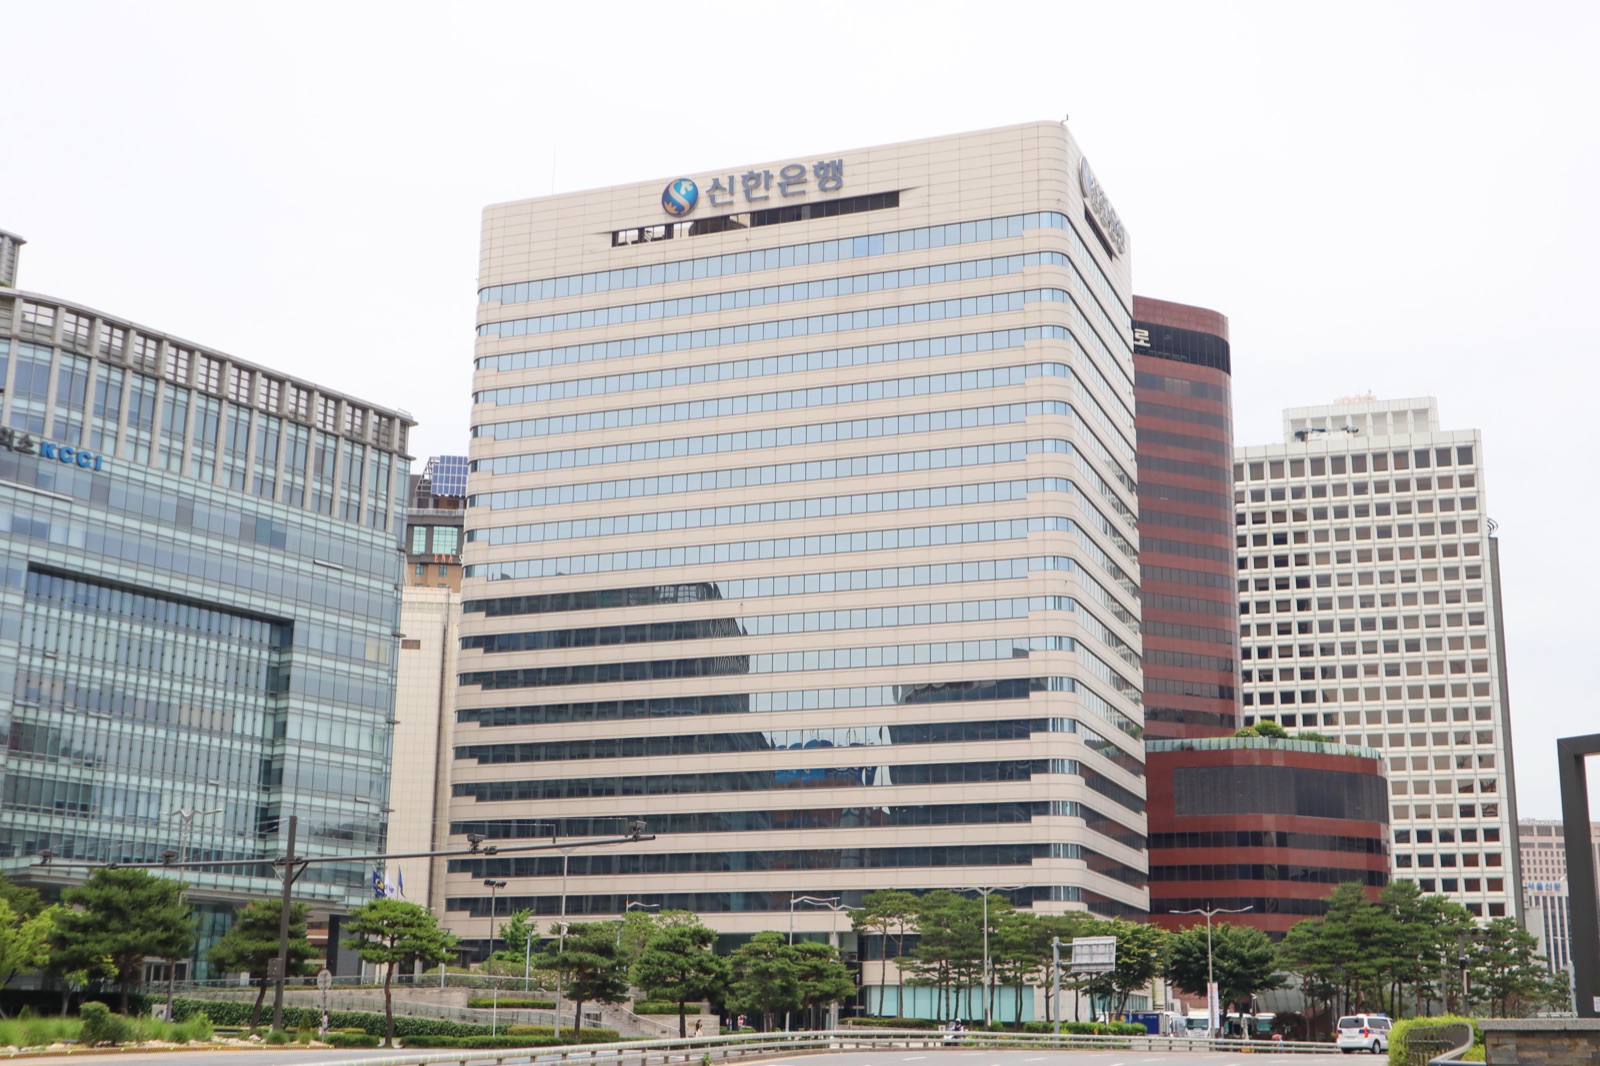
[서울] 주요 금융회사에서 정보유출 사고가 이어지면서 금융권의 사이버 보안 문제가 개별 회사의 사후 대응을 넘어 업권 전체의 신뢰 비용으로 번지고 있다. 핵심 계정계가 멈추지 않았더라도 고객정보가 빠져나가면 통지와 인증 강화, 시스템 교체, 피해 확인에 비용이 들고 소비자는 거래 안전성 자체를 다시 의심하게 된다.
금융위원회는 10월 2일 금융감독원·금융보안원과 긴급 상황대응 회의를 열고 은행 6개사와 카드사 3개사의 대응 태세를 점검했다. 당국은 외부에 노출된 전산시스템과 서비스 전반의 취약점을 살피고, 인증 없이 내부정보에 접근할 수 있는 경로를 차단하며 공격 정보를 신속히 공유하도록 요청했다. 점검 대상이 여러 회사에 걸쳐 있다는 사실은 위험이 한 은행의 문제로 끝나지 않을 수 있음을 보여준다.
사고의 공통된 약점은 방어가 집중된 핵심 금융거래 시스템보다 외부 서비스와 업무용 애플리케이션, 협력사 접점에 있었다. 인터넷과 연결될 수밖에 없는 조회 서비스나 영업지원 시스템에서 인증과 접근통제가 느슨하면, 공격자는 가장 비용이 적게 드는 우회로를 찾는다. 보안 투자의 규모뿐 아니라 외부에 연결된 자산을 빠짐없이 식별하고 같은 기준으로 관리하는지가 실제 방어력을 가른다는 뜻이다.
입법 논의가 늦어지는 동안 금융회사에는 보안 예산과 인력을 늘릴 유인이 충분한지, 사고가 발생했을 때 경영진과 정보보호 책임자의 권한과 책임을 어떻게 나눌지가 쟁점으로 남았다. 규제가 강화되면 관제 인력, 취약점 점검, 협력업체 관리에 드는 단기 비용은 커질 수 있다. 그러나 사고 뒤 고객별 통지와 계정 보호, 피해 구제에 투입되는 비용까지 고려하면 선제 투자는 불확실성을 줄이는 보험에 가깝다.
다만 잇단 정보유출을 곧바로 금융시스템 전체의 불안으로 확대해석할 단계는 아니다. 현재 확인된 핵심은 외부 접점의 취약성과 업권 공동점검의 필요성이다. 금융당국과 회사들은 추가 피해 여부와 공격 경로를 투명하게 갱신하고, 핵심망과 부가 시스템 사이에 생긴 관리 격차를 줄여야 한다. 사고 건수보다 중요한 판단 기준은 같은 취약점이 반복되는지, 고객 피해가 실제로 차단되는지, 보안 책임이 조직의 의사결정에 반영되는지다.